München, 27. Oktober 2026 – Red Hat, der weltweit führende Anbieter von Open-Source-Lösungen, hat die Ergebnisse einer Umfrage veröffentlicht, für die 1.400 CIOs in 14 Ländern, darunter auch Deutschland, zur KI-Nutzung und zum KI-Risikomanagement in ihrem Unternehmen befragt wurden. Die Untersuchung zeigt, dass autonome KI-Agenten zwar rasch in den produktiven Einsatz übernommen werden – immerhin haben bereits 94 Prozent der Befragten aus Deutschland solche Agenten im Produktivbetrieb. Doch um die Governance ist es nicht so gut bestellt, wie die Befragten glauben, denn vielen Unternehmen fehlt es an umfassenden operativen Einblicken in den Einsatz der KI-Systeme.
Die Mehrheit der befragten deutschen CIOs (80 %) ist überzeugt, dass ihre KI-Agenten sicher arbeiten und regulatorische Vorgaben erfüllen. Ihre Zuversicht stützt sich auf den Einsatz von Guardrails und Monitoring. Allerdings zeigen die Untersuchungsergebnisse, dass dieser Optimismus nicht unbedingt gerechtfertigt ist, da es an vielen Stellen an Sichtbarkeit fehlt:
Die Ergebnisse zeigen, dass die Befragten zwar davon ausgehen, angemessene Mechanismen implementiert zu haben, um die Sicherheit und Souveränität ihrer KI-Agenten und KI-Umgebungen zu gewährleisten. Die Realität sieht jedoch so aus, dass sich diese Mechanismen oft nicht nachweisen oder kontrollieren lassen. Die dynamische Natur von KI-Innovationen und Veränderungen im Markt können dann dazu führen, dass ein KI-System bei seiner Einführung hohe Sicherheits- und Compliance-Standards erfüllt, kurze Zeit später aber schon stark exponiert ist.
Deutsche Unternehmen treiben die Einführung von KI weiter voran, und 45 Prozent von ihnen geben an, sich dabei vollständig auf getestete Guardrails, ein kontinuierliches Monitoring und automatische Interventionsmechanismen verlassen zu können. Weitere 35 Prozent der deutschen Unternehmen sind „ziemlich zuversichtlich“, dass sie Sicherheit und Compliance im Griff haben, müssen aber kleine Lücken bei Guardrails und Monitoring einräumen.
In Produktivumgebungen kann ein Datenaustausch zwischen Enterprise-Plattformen, Cloud-Services und externen KI-Modellen, der nicht vom Monitoring überwacht wird, zu Risiken führen. 35 Prozent der deutschen Unternehmen geben kleine Lücken bei der Sichtbarkeit der Datenflüsse zu; 12 Prozent haben schon KI-Funktionen eingeführt, ohne die Datenflüsse genau zu verstehen; und 6 Prozent besitzen nur einen sehr begrenzten Überblick darüber, wo Daten gespeichert werden.
Im internationalen Vergleich zeigen sich dabei deutlich Unterschiede: Während 61 Prozent der Befragten in Südafrika angeben, Datenflüsse lückenlos nachvollziehen zu können, sind es in Frankreich lediglich 31 Prozent. Für Unternehmen, die wie deutsche Unternehmen strenge regulatorische Anforderungen wie DSGVO und EU AI Act erfüllen müssen, bleibt es daher entscheidend, Datenflüsse über den gesamten Lebenszyklus von KI-Anwendungen hinweg nachvollziehbar und überprüfbar zu machen. Nur so lassen sich Compliance-Verstöße und Datenabflüsse vermeiden.
Immerhin 77 Prozent der deutschen Unternehmen geben an, kritische Schwachstellen in Software binnen 24 Stunden schließen zu können, sobald ein Fix verfügbar ist. Die übrigen Unternehmen benötigen wenige Tage – länger als eine Woche dauert es nirgendwo.
Allerdings wissen die meisten Unternehmen nicht genau, welche Software-Komponenten sie einsetzen. Lediglich 38 Prozent haben eine vollständige und stets aktualisierte Sicht auf alle genutzten Open-Source-Komponenten, inklusive deren Herkunft, Versionsstände und direkten sowie indirekten Abhängigkeiten. Länderübergreifend sind es nur knapp 33 Prozent.
37 Prozent der hiesigen Unternehmen haben zwar einen guten Überblick über die Komponenten und Versionen, müssen jedoch Abstriche beim Wissen um deren Herkunft und indirekten Abhängigkeiten machen. 23 Prozent fehlt ein vollständiger Überblick, unter anderem weil sie sich auf Komponenten von großen Projekten konzentrieren oder die Sichtbarkeit sehr stark von den konkreten Anwendungen beziehungsweise den Geschäftsbereichen, die sie einsetzen, abhängt. 2 Prozent führen kein systematisches Tracking ihrer Open-Source-Software-Lieferkette durch.
Indirekte Abhängigkeiten sind in vielen Open-Source-Projekten üblich, was bedeutet, dass sie Bibliotheken, Frameworks und andere Komponenten aus weiteren Projekten einbinden. Diese Abhängigkeiten können ein erhebliches Risiko darstellen, insbesondere wenn sie nicht effektiv erfasst und evaluiert werden (62 %).
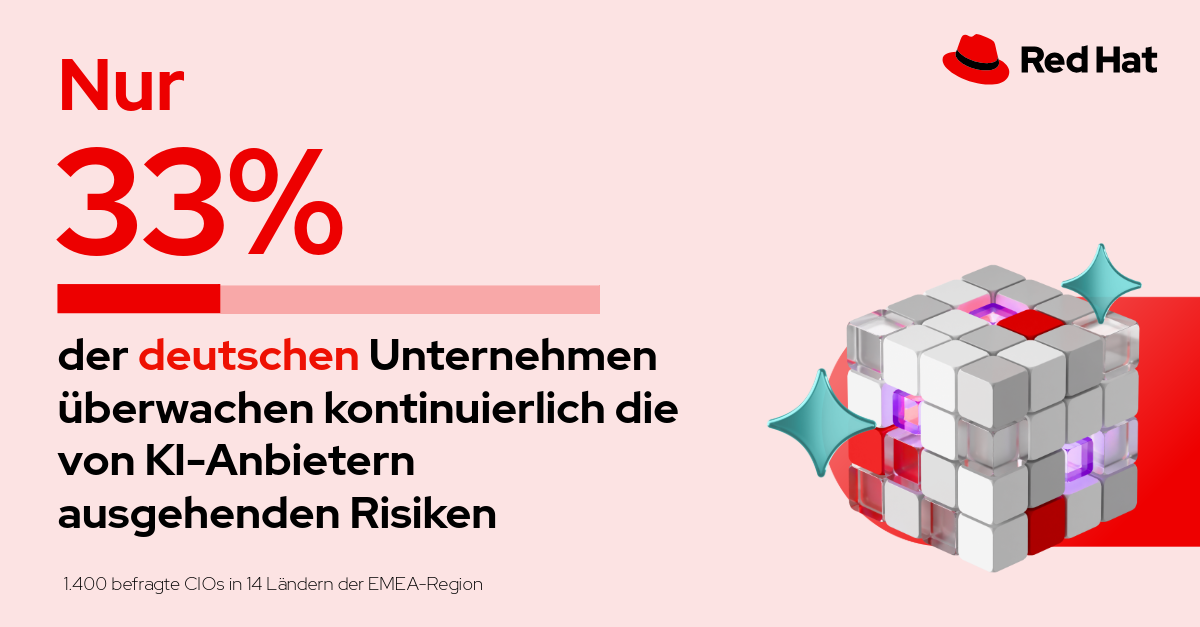
Bei der Bewertung von Risiken, die von KI-Anbietern ausgehen, sind lediglich 33 Prozent der deutschen Unternehmen gut aufgestellt und verfügen über messbare Kriterien, die sie im laufenden KI-Betrieb kontinuierlich überwachen. Das sind deutlich mehr als beispielsweise in den Niederlanden (knapp 22 %), aber erheblich weniger als etwa in Italien (51 %).
Zwar führen 34 Prozent der Unternehmen in Deutschland ein Risiko-Assessment vor der Einführung neuer KI-Technologien durch, tun sich aber schwer damit, die Risiken auch im Anschluss zu überwachen und zu bewerten. 21 Prozent verlassen sich allein auf eine initiale Evaluierung, was in der schnelllebigen KI-Welt unzureichend sein kann, da sich Modelle, Daten, regulatorische Anforderungen oder Bedrohungen fast täglich verändern.
Diese Herausforderung und dass sie mit messbaren, intern kontrollierten Verfahren bewältigt werden muss, ist den Befragten durchaus bewusst. Nur 5 Prozent der deutschen Unternehmen verlassen sich bei Risikobewertungen allein auf externe Audits, Zertifizierungen und Zusicherungen in Verträgen. Und nur 7 Prozent vertrauen auf die Reputation der Anbieter und Erfahrungswerte oder haben keinen strukturierten Ansatz für die Bewertungen von Anbieterrisiken.
Gregor von Jagow, Country Manager Germany, Red Hat
„Eine wirksame KI-Governance hängt nicht allein von Richtlinien und Prüfprozessen ab, sondern erfordert zunächst umfassende Sichtbarkeit. Unternehmen müssen wissen, wie Daten fließen, welche Software-Komponenten sie einsetzen und welche Risiken von KI-Anbietern ausgehen – und das über den gesamten Lebenszyklus von KI-Agenten hinweg. Vor der Skalierung von KI und Agenten sollten daher stets Monitoring und Governance-Mechanismen etabliert werden, um Risiken frühzeitig erkennen – insbesondere, weil KI die Entdeckung und Ausnutzung von Schwachstellen erleichtert. Vertrauenswürdige Software-Lieferketten und Community-Projekte, die Fixes schnell entwickeln, umfangreich testen und in ältere Versionen zurückportieren, reduzieren sowohl Sicherheitsrisiken als auch betriebliche Risiken.”
Chris McBrayne, Senior Vice President and General Manager, EMEA, Red Hat
„Auch wenn die Selbsteinschätzung der Unternehmen im internationalen Vergleich ein wenig variiert, so sind die meisten doch relativ überzeugt, KI-Agenten wirksam überwachen und beherrschen zu können. Doch dieses Vertrauen in die eigenen Fähigkeiten ist nicht immer gerechtfertigt, denn unsere Untersuchung zeigt, dass es oft an lückenloser und kontinuierlicher Transparenz über Datenflüsse, Software-Abhängigkeiten und Anbieterrisiken fehlt. Offene Architekturen mit zentralisiertem Management können Unternehmen jedoch helfen, die Kontrolle zu behalten und bei der Auswahl von Modellen und Anbietern flexibel zu bleiben.“
Die Umfrage wurde von Censuswide unter 1.400 CIOs (ab 25 Jahren) in Großbritannien, Frankreich, Italien, Deutschland, Spanien, den Vereinigten Arabischen Emiraten, Schweden, der Türkei, der Schweiz, Polen, Südafrika, den Niederlanden, Belgien und Saudi-Arabien im Zeitraum vom 24.08.2026 bis zum 01.09.2026 durchgeführt. Censuswide ist Mitglied der Market Research Society und des British Polling Council sowie Unterzeichner des Global Data Quality Pledge.
Weitere Informationen
Mehr zu Red Hat
Über Red Hat
Red Hat ist der führende Anbieter von Open-Hybrid-Cloud-Technologien und bietet damit eine vertrauenswürdige, konsistente und umfassende Grundlage für transformative IT-Innovationen und KI-Anwendungen. Das Portfolio an Cloud-, Entwickler-, KI-, Linux-, Automatisierungs- und Applikationsplattform-Technologien ermöglicht den Einsatz jeder Anwendung an jedem Ort – vom Rechenzentrum bis zum Edge. Als weltweit führender Anbieter von Enterprise-Open-Source-Softwarelösungen investiert Red Hat in offene Ökosysteme und Communities, um die IT-Herausforderungen von morgen zu bewältigen. In Zusammenarbeit mit Partnern und Kunden unterstützt Red Hat beim Aufbau, der Vernetzung, der Automatisierung, der Sicherung und der Verwaltung von IT-Umgebungen, unterstützt durch Consulting-Services und preisgekrönte Trainings- und Zertifizierungsangebote
Forward-Looking Statements
Except for the historical information and discussions contained herein, statements contained in this press release may constitute forward-looking statements within the meaning of the Private Securities Litigation Reform Act of 1995. Forward-looking statements are based on the company’s current assumptions regarding future business and financial performance. These statements involve a number of risks, uncertainties and other factors that could cause actual results to differ materially. Any forward-looking statement in this press release speaks only as of the date on which it is made. Except as required by law, the company assumes no obligation to update or revise any forward-looking statements.
Red Hat, Red Hat Enterprise Linux, the Red Hat logo, JBoss, Ansible, Ceph, Gluster and OpenShift are trademarks or registered trademarks of Red Hat, LLC. or its subsidiaries in the U.S. and other countries. Linux® is the registered trademark of Linus Torvalds in the U.S. and other countries. The OPENSTACK logo and word mark are trademarks or registered trademarks of OpenInfra Foundation, used under license.
PRESSEKONTAKT
PR-COM GmbH
Melissa Gemmrich
Sendlinger-Tor-Platz 6,
80336 München, Deutschland
melissa.gemmrich@pr-com.de
Red Hat ist der führende Anbieter von Open-Hybrid-Cloud-Technologien und bietet damit eine vertrauenswürdige, konsistente und umfassende Grundlage für transformative IT-Innovationen und KI-Anwendungen.
Strategische Perspektiven, Branchen-Insights und Kommunikationstrends – kompakt und relevant.
Kein Spam. Jederzeit abbestellbar.