In der neuen Ausgabe seines Dell Security Annual Threat Report beschreibt Dell aktuelle Angriffsziele sowie Hacking-Muster und erläutert Bedrohungsszenarien und IT-Security-Trends, auf die sich Unternehmen in naher Zukunft einstellen müssen.
Für diesen Bericht wertet Dell alljährlich Daten aus unterschiedlichen Quellen und insbesondere aus seinem eigenen GRID (Global Response Intelligence Defense)-Netzwerk aus, das Informationen zu aktuellen Sicherheitsbedrohungen sammelt. Die Analyse dieser Daten belegt, dass IT-Bedrohungen qualitativ und quantitativ weiter zunehmen.
Die Attacken auf Point-of-Sale-(POS)-Systeme im Einzelhandel nehmen zu
Zahlreiche bekannte Einzelhandelsunternehmen haben 2014 schwerwiegende Lücken in der Sicherheit ihrer POS-Systeme einräumen müssen. Daten von Millionen Kunden waren so für Identitätsdiebstahl und betrügerische Wareneinkäufe zugänglich. Der Marktforscher Forrester Research hat festgestellt, dass 2013 und 2014 IT-Sicherheitslücken der POS-Systeme und deren unsichere Anbindung an Third-Party-Lösungen die schwerwiegendsten Schwachstellen darstellten.1
Der Report von Dell bestätigt die Zunahme von Angriffen auf POS-Systeme und belegt, wie rasant sich die dafür verwendeten Taktiken weiterentwickeln. Dell SonicWALL hat allein 2014 13 Signaturen zum Schutz von POS-Systemen entwickelt – mehr als das Vierfache als 2013.
„Auch wenn die Anzahl dieser Angriffe noch recht niedrig erscheint, entwickelt sich POS-Malware in einem enorm schnellen Tempo. Hacker verwenden verstärkt auch das Memory Scraping, bei dem Informationen aus dem Arbeitsspeicher abgeschöpft werden. Zudem nutzen die Angreifer nun Verschlüsselungen, um die Entdeckung durch Firewalls zu verhindern“, erklärt Patrick Sweeney, Executive Director, Dell Security. „IT-Abteilungen von Einzelhändlern verbessern den Schutz durch konsequentes Training, strenge Firewall-Richtlinien und eine genauere Überprüfung ihrer Policies zum Umgang mit Kundendaten gemeinsam mit Partnern und Zulieferern.“
Zahl der Angriffe über HTTPS-Protokolle nimmt zu
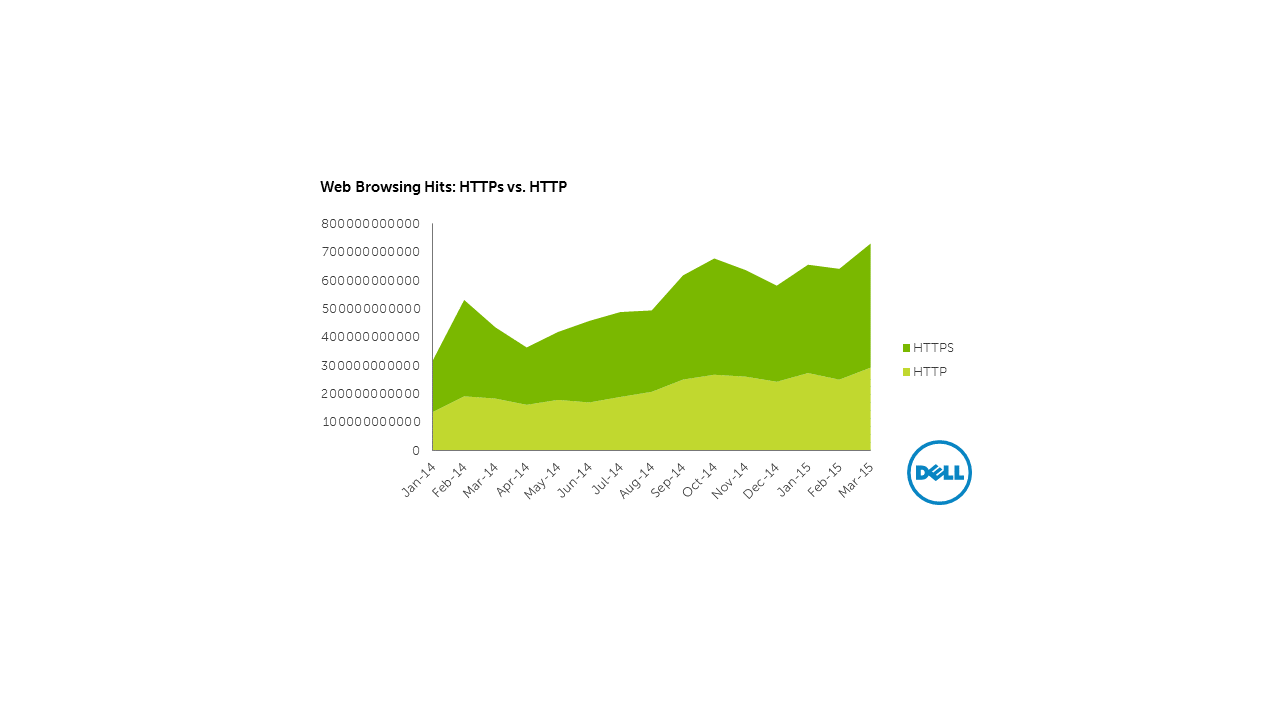
Seit einigen Jahren setzen Unternehmen aus dem Finanzsektor und aus anderen Branchen, die mit sensiblen Kundeninformationen umgehen, HTTPS-Protokolle zur Verschlüsselung von Daten bei der Übertragung ein. Auch Unternehmen wie Google, Facebook oder Twitter folgten zuletzt diesen Vorbildern. Dieses an sich positive Vorgehen nutzen Angreifer allerdings aus und übertragen über solche vermeintlich sicheren Protokolle verschlüsselte Malware, die von einer herkömmlichen Firewall nicht entdeckt wird. Systeme, die HTTPS-Datenverkehr nicht analysieren können, bieten hier keinen Schutz.
Dell hat im Verlauf des Jahres 2014 einen Anstieg des Datenvolumens im HTTPS-gestützten Datenverkehr um 109 Prozent verzeichnet. Entsprechend erhöht sich das Risiko von Attacken unter der Tarnung verschlüsselter Verbindungen.
„Die Abwehr solcher Bedrohungen ist sehr kompliziert“, betont Sweeney. „Unternehmen können die Risiken durch Beschränkung der Nutzung SSL-basierter Webbrowser verringern und Lösungen zur Überwachung des SSL-Datenverkehrs einrichten.“
Angriffe auf SCADA-Systeme haben sich verdoppelt
Industriebetriebe setzen SCADA (Supervisory Control and Data Acquisition)-Systeme ein, um per Fernzugriff Produktionsanlagen zu steuern. Politische Relevanz erhalten diese Angriffe dadurch, dass sie auch Kraftwerke, Fabriken oder Öl-Raffinerien betreffen.
Dell SonicWALL hat 2014 eine Verdoppelung der SCADA-Attacken beobachtet – überwiegend auf Buffer-Overflow-Schwachstellen. Die meisten Angriffe richteten sich auf Systeme in Finnland, Großbritannien und den Vereinigten Staaten, vermutlich weil SCADA-Systeme dort weiter verbreitet und verstärkt an das Internet angebunden sind.
„In vielen Ländern besteht für Unternehmen keine umfängliche Meldepflicht bei IT-Angriffen. So bleiben viele Vorfälle in der Öffentlichkeit unbekannt“, sagt Sweeney. „Auch eine zunehmend veraltete Technik stellt ein enormes Risiko dar.“
Dells Sicherheitsbericht enthält auch Prognosen über neue Bedrohungen. Zu diesen Trends gehören:
„Jeder weiß, dass IT-Sicherheitsbedrohungen schwerwiegende Folgen haben können. Und entsprechend schützen sich Unternehmen“, sagt Sweeney. „Trotzdem werden Hacks immer noch erfolgreich durchgeführt, einfach deshalb, weil Unternehmen die falschen Abwehrmaßnahmen ergreifen.“
Fakten zum Dell-Sicherheitsbericht
Das GRID-Netzwerk wertete für den Bericht eine Fülle von Daten aus. Die Daten basieren dabei auf einer Fülle von Datenquellen, genauer gesagt auf:
Anmerkung:
1: Forrester Research, Inc., “TechRadar™: Zero Trust Network Threat Mitigation Technology, Q1 2015,” Bericht vom 28. Januar 2015; John Kindervag, Kelley Mak zusammen mit Stephanie Balaouras, Rick Holland, Heidi Shey, Andras Cser, Andre Kindness und Josh Blackborow
Weiterführender Link
Der komplette Annual Threat Report findet sich unter: http://software.dell.com/whitepaper/dell-network-security-threat-report-2014874708
Dell auf Twitter: http://twitter.com/DellGmbH
Dell Blog: www.dell.de/d2dblog
Über Dell
Dell hört seinen Kunden zu und bietet innovative und zuverlässige IT-Lösungen und -Dienstleistungen, die auf Industrie-Standards basieren. Sie sind ganz auf die individuellen Anforderungen der Anwender zugeschnitten und ermöglichen es Unternehmen, erfolgreicher zu sein. Weitere Informationen unter www.dell.de und www.dell.de/d2dblog. Unter www.dell.com/conversations bietet Dell zudem die Möglichkeit zur direkten Kontaktaufnahme.
Pressekontakt
Michael Rufer
Dell
+49 69 9792 3271
michael_rufer@dell.com
Anna von Krockow
PR-COM
+49 89 59997 701
anna.krockow@pr-com.de


Dell Technologies (www.delltechnologies.com) unterstützt Organisationen und Privatpersonen dabei, ihre Zukunft digital zu gestalten und Arbeitsplätze sowie private Lebensbereiche zu transformieren.
Strategische Perspektiven, Branchen-Insights und Kommunikationstrends – kompakt und relevant.